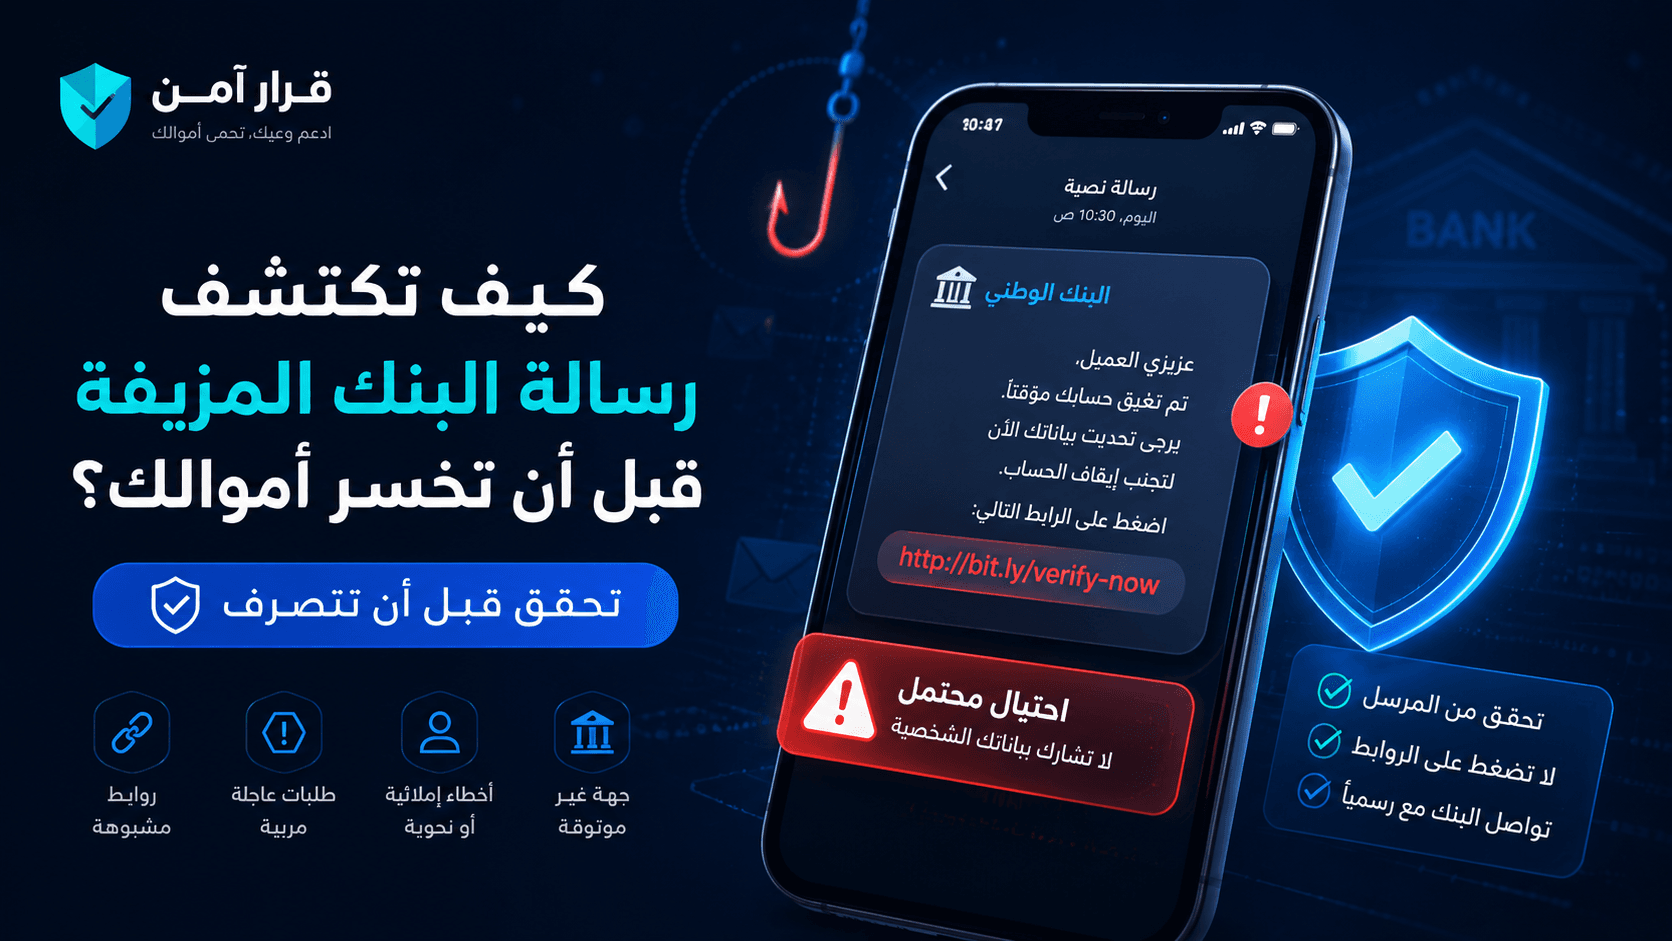
قد تبدو رسالة البنك المزيفة مطابقة تمامًا لتنبيهات البنك الحقيقية، لكنها تُصمم لدفعك إلى الضغط أو مشاركة رمز التحقق قبل أن تمنح نفسك وقتًا للتفكير.
وصلت الرسالة عند الساعة الثامنة وسبع وأربعين دقيقة مساءً:
عزيزي العميل، رصدنا محاولة دخول غير معتادة إلى حسابك. حفاظًا على أموالك، يرجى تأكيد هويتك خلال 15 دقيقة عبر الرابط التالي، وإلا سيتم تعليق الخدمات المصرفية.
اسم البنك ظاهر.
صياغة الرسالة تبدو رسمية.
الرابط يحتوي جزءًا من اسم البنك.
والتوقيت مثالي لإثارة الخوف: بعد انتهاء ساعات العمل، وفي لحظة قد يتردد فيها العميل قبل الاتصال بخدمة العملاء.
قرأ ناصر الرسالة مرة ثانية. لم يسأل نفسه: «من أرسلها؟»
سأل السؤال الذي أراد المحتال أن يزرعه في ذهنه:
ماذا لو كان شخص ما داخل حسابي الآن؟
ضغط الرابط.
ظهرت صفحة تحمل شعار البنك وألوانه، ثم طُلب منه إدخال اسم المستخدم وكلمة المرور. وبعدها وصل إلى هاتفه رمز تحقق حقيقي صادر من البنك نفسه.
في تلك اللحظة اختفى آخر جزء من شكه.
قال لنفسه:
لو كانت الصفحة مزيفة، فكيف وصلني رمز حقيقي من البنك؟
أدخل الرمز.
بعد دقائق لم يعد السؤال: هل كانت الرسالة حقيقية؟
أصبح السؤال:
هل بقي في الحساب شيء يمكن إنقاذه؟
هذه هي قوة رسالة البنك المزيفة: لا تحتاج إلى أن تبدو مثالية، بل تحتاج إلى أن تدفعك إلى تنفيذ خطوة حقيقية داخل أزمة اخترعها المحتال.
الرسالة لا تسرق مالك أولًا… بل تسرق طريقة تحقّقك
يبدأ كثير من الناس بفحص الأخطاء الإملائية، وجود الشعار، اسم المرسل، أو شكل الرابط.
هذه العلامات مفيدة، لكنها لم تعد كافية.
يمكن للمحتال أن يكتب بلغة سليمة، وينسخ تصميم البنك، ويعرف اسمك، ويستخدم رقمًا يبدو محليًا، بل وقد يتسبب في وصول إشعار حقيقي من تطبيق البنك عبر محاولة تسجيل الدخول إلى حسابك.
الخطر الحقيقي ليس أن تصدق الرسالة بالكامل.
يكفي أن تسمح لها بأن تحدد لك:
- ما المشكلة.
- كم بقي من الوقت.
- أين تتحقق.
- من تتصل به.
- وما الخطوة التي يجب تنفيذها.
عندها تصبح الرسالة هي التي صنعت الأزمة، ثم قدمت نفسها بوصفها طريق النجاة منها.
الهيئة الوطنية للأمن السيبراني تصف الهندسة الاجتماعية بأنها استغلال للعوامل النفسية من أجل خداع الفرد ودفعه إلى كشف معلومات حساسة أو تنفيذ فعل يضر بأمنه السيبراني. كما حذر البنك المركزي السعودي من الرسائل المشبوهة التي تنتحل اسمه أو صفة موظفيه عبر وسائل الاتصال المختلفة.
لفهم كيف يبني المحتال موافقتك خطوة بعد أخرى، اقرأ: كيف يصنع المحتال موافقتك؟ تشريح الهندسة الاجتماعية قبل لحظة التنفيذ
كيف تُبنى رسالة البنك المزيفة؟
نادراً ما تعتمد الرسالة المتقنة على كذبة واحدة. إنها تُبنى من طبقات، بحيث تجعل كل طبقة التالية أكثر قابلية للتصديق.
الطبقة الأولى: هوية مألوفة
يظهر اسم بنك تعرفه أو شعار رأيته مئات المرات.
قد يُكتب اسم المرسل مثل:
- خدمة العملاء.
- قسم مكافحة الاحتيال.
- الحماية المصرفية.
- تحديث بيانات العميل.
- فريق أمن الحسابات.
لكن الاسم الظاهر ليس إثباتًا للهوية.
يستطيع المحتال كتابة اسم البنك داخل رسالة واتساب، أو إنشاء بريد مشابه، أو تصميم صفحة تحمل الشعار نفسه. وقد ينتحل جهات حكومية أو مؤسسات مالية باستخدام معلومات حقيقية جزئيًا لكسب ثقتك.
الطبقة الثانية: مشكلة قابلة للتصديق
لا يخبرك المحتال عادة بأن مليون ريال خرجت من حسابك.
يختار شيئًا أكثر واقعية:
- محاولة دخول من جهاز جديد.
- مستفيد ينتظر الاعتماد.
- بطاقة موقوفة مؤقتًا.
- عملية شراء لم تكتمل.
- تحديث إلزامي للبيانات.
- نقاط أو مكافآت ستنتهي.
- استرداد مالي يحتاج إلى تأكيد.
- مخالفة أو رسوم معلقة.
المشكلة ليست مستحيلة، ولهذا يبدأ عقلك في التعامل معها قبل أن يتحقق من مصدرها.
الطبقة الثالثة: وقت ضيق
بقيت عشر دقائق.
سيتم إغلاق الحساب اليوم.
يجب الرد فورًا.
آخر فرصة لإلغاء العملية.
الاستعجال لا يضيف معلومة جديدة، لكنه يمنعك من البحث عن معلومة مستقلة.
فكل دقيقة هادئة قد تدفعك إلى فتح التطبيق الرسمي، أو الاتصال بالبنك، أو سؤال شخص آخر. ولذلك يحتاج المحتال إلى إبقائك داخل مساره حتى النهاية.
وتعد CISA الاستعجال واللغة التي تدفع إلى رد سريع من العلامات الشائعة في رسائل التصيد والهندسة الاجتماعية.
الطبقة الرابعة: خطوة صغيرة
لا يبدأ الطلب غالبًا بتحويل المال.
يبدأ بفعل يبدو بسيطًا:
- افتح الرابط.
- أكد أنك صاحب الحساب.
- أخبرني هل ظهر الإشعار.
- اقرأ أول رقمين من الرمز.
- نزّل تطبيق الدعم.
- اضغط «موافقة» لإلغاء العملية.
- أرسل صورة الشاشة فقط.
كل خطوة صغيرة تنقلك إلى التالية.
وكلما تعاونت أكثر، أصبح التراجع أصعب؛ لأنك تشعر أن الإجراء بدأ بالفعل وأن إيقافه قد يسبب المشكلة التي حذرك المحتال منها.
الطبقة الخامسة: دليل حقيقي داخل قصة كاذبة
قد يصل رمز حقيقي من البنك.
وقد يظهر إشعار داخل التطبيق.
وقد تتلقى مكالمة بعد الرسالة مباشرة.
هذا لا يثبت أن الشخص الذي يتحدث معك موظف في البنك.
قد يكون المحتال قد بدأ بنفسه محاولة:
- تسجيل الدخول.
- إعادة تعيين كلمة المرور.
- إضافة جهاز جديد.
- إضافة بطاقة إلى محفظة رقمية.
- تسجيل مستفيد.
- تغيير بيانات الحساب.
ثم يستخدم الإشعار الناتج عن محاولته بوصفه دليلًا على صحة قصته.
في السعودية، تضع متطلبات البنك المركزي الأنشطة مثل تفعيل جهاز جديد، وإضافة المستفيدين، وإعادة تعيين بيانات الدخول، والتحويلات عالية المخاطر ضمن الإجراءات التي تحتاج إلى ضوابط مصادقة قوية. كما تشترط أن توضح رسالة رمز التحقق الغرض والمبلغ واسم التاجر عند ارتباطها بمعاملة.
الاختبار الذي يكشف الرسالة خلال خمس ثوانٍ
قبل أن تضغط رابطًا أو ترد على متصل، اسأل خمسة أسئلة:
1. من بدأ التواصل؟
هل فتحت أنت تطبيق البنك وطلبت المساعدة، أم وصلتك الرسالة فجأة؟
عندما يبدأ شخص مجهول محادثة حساسة، لا تمنحه صفة الموظف لمجرد أنه قالها.
2. هل يمكنني فحص المشكلة دون استخدام الرابط؟
إن كان الحساب موقوفًا أو توجد عملية مشبوهة، فيجب أن تستطيع رؤية ذلك بعد فتح تطبيق البنك بنفسك.
لا تدخل التطبيق من الرابط الوارد في الرسالة.
3. هل يطلب مني سرًا أو موافقة؟
توقف فورًا إذا طُلب منك:
- كلمة المرور.
- رمز التحقق.
- الرقم السري للبطاقة.
- رمز تطبيق المصادقة.
- الموافقة على إشعار دخول.
- بيانات البطاقة كاملة.
- صورة الهوية والبطاقة معًا.
- مشاركة الشاشة أو التحكم بالجهاز.
رمز التحقق ليس رقم بلاغ ولا رمز إلغاء. هو مفتاح لتنفيذ الإجراء المكتوب في الرسالة التي حملته. وتحذر إرشادات مكافحة الاحتيال بوضوح من مشاركة رموز التحقق مع من يطلبها.
4. هل يطلب مني نقل المال لحمايته؟
لا يوجد «حساب آمن» يطلب منك متصل مجهول التحويل إليه.
ولا تُحمى الأموال بتحويلها إلى حساب موظف أو محفظة أو بطاقة هدايا أو حساب مؤقت.
من يخبرك بأن مالك في خطر، ثم يحدد لك حسابًا تنقله إليه، لا يحمي أموالك؛ بل يحاول جعلك تنفذ السرقة بنفسك.
وتحذر جهات حماية المستهلك من محتالين ينتحلون البنوك ويطلبون نقل المال بدعوى حمايته، وتوصي بإنهاء الاتصال والاتصال بالبنك من رقم موثوق مستقل.
5. هل يمنعني من إغلاق الاتصال؟
عبارات مثل:
لا تغلق الخط.
لا تتصل بالبنك حتى ننتهي.
لا تخبر أحدًا لأن التحقيق سري.
فتح التطبيق الآن قد يعطل الحماية.
ليست تعليمات أمان، بل محاولة لعزلك عن أي قناة قد تكشف الخدعة.
علامات رسالة البنك المزيفة: ثلاث رسائل تحت المجهر
الرسالة الأولى: «تم تعليق حسابك»
تم تعليق حسابك بسبب عدم تحديث البيانات. لتجنب إغلاق الحساب نهائيًا، حدّث بياناتك الآن.
لماذا تبدو مقنعة؟
لأن تحديث البيانات إجراء مصرفي حقيقي، وتعليق الخدمات احتمال يخشاه العميل.
أين الخدعة؟
الرسالة تحول إجراءً إداريًا إلى حالة طارئة، ثم تقدم رابطًا بوصفه الوسيلة الوحيدة للحل.
الرد الآمن
لا ترد ولا تضغط. افتح التطبيق الرسمي أو موقع البنك الذي كتبته بنفسك، ثم افحص الإشعارات.
الرسالة الثانية: «أنا من قسم مكافحة الاحتيال»
لدينا عملية مشبوهة بقيمة 4,850 ريالًا. سنرسل رمز إلغاء، اقرأه لي فور وصوله.
لماذا تبدو مقنعة؟
المتصل لا يطلب كلمة المرور، بل يدّعي أنه يحاول منع الخسارة.
أين الخدعة؟
لا يوجد شيء اسمه مشاركة رمز «لإلغاء العملية» مع المتصل. اقرأ نص الرسالة المرافقة للرمز؛ فقد يكون الرمز للموافقة على دخول أو تحويل أو إضافة جهاز.
الرد الآمن
أغلق المكالمة، ثم اتصل بالبنك عبر الرقم الموجود على البطاقة أو داخل التطبيق.
الرسالة الثالثة: «ظهر إشعار حقيقي»
افتح التطبيق، ستجد إشعارًا يؤكد أننا نتعامل مع حسابك الآن. اضغط موافقة حتى نتمكن من رفض محاولة الدخول.
لماذا تبدو مقنعة؟
لأن الإشعار موجود فعلًا داخل التطبيق الرسمي.
أين الخدعة؟
زر «موافقة» قد يوافق على محاولة المحتال، لا على إلغائها.
لا تعتمد على تفسير المتصل. اقرأ نص الإشعار نفسه: ما الجهاز؟ وما الموقع؟ وما الفعل المطلوب؟
الرد الآمن
ارفض أي طلب لم تبدأه، ثم غيّر كلمة المرور وتواصل مع البنك من قناة مستقلة.
هل الأخطاء الإملائية تكشف الرسالة؟
أحيانًا، لكنها ليست قاعدة.
قد تكون الرسالة مكتوبة بعربية ممتازة، أو مولدة آليًا، أو منسوخة من رسالة مصرفية حقيقية.
وقد تحتوي الرسالة الأصلية للبنك على اختصار أو صياغة غير مثالية.
لذلك لا تجعل اللغة هي المحكمة النهائية.
اسأل بدلًا من ذلك:
هل تطلب الرسالة مني تنفيذ إجراء حساس من داخل القناة التي وصلت منها؟
يمكن للمحتال إصلاح الإملاء، لكنه لا يستطيع تغيير حاجته الأساسية: أن يدفعك إلى إعطائه معلومة أو صلاحية أو مالًا.
هل اسم البنك داخل الرابط يكفي؟
لا.
قد يستخدم الرابط:
- اسم البنك متبوعًا بكلمة إضافية.
- حرفًا شبيهًا بحرف آخر.
- نطاقًا فرعيًا مضللًا.
- رابطًا مختصرًا يخفي الوجهة.
- رمز QR بدل الرابط المكتوب.
- صفحة مشفرة تحمل رمز القفل.
وجود اسم البنك أو القفل لا يثبت أن الموقع يتبع البنك.
الطريقة الأكثر أمانًا ليست أن تصبح خبيرًا في تحليل كل رابط، بل ألا تدخل إلى حسابك من رابط جاء في رسالة مفاجئة أصلًا.
افتح التطبيق المثبت على هاتفك، أو اكتب عنوان البنك بنفسك، أو استخدم علامة مرجعية محفوظة مسبقًا.
الفرق الحقيقي بين الرسالة الصحيحة والمزيفة
ليس كل إشعار بنكي يحتوي رابطًا احتيالًا، وليست كل رسالة بلا رابط آمنة.
الفرق العملي هو أن الرسالة الصحيحة لا تحتاج منك إلى الوثوق بها وحدها.
يمكنك التحقق من مضمونها عبر قناة مستقلة:
- العملية تظهر داخل التطبيق.
- بيانات البطاقة تُراجع من حسابك.
- رقم خدمة العملاء موجود على البطاقة أو الموقع الرسمي.
- يمكنك إنهاء الاتصال والعودة إلى البنك دون أن «تضيع الحماية».
- لن يطلب منك موظف بدأ الاتصال مشاركة كلمة المرور أو رمز التحقق.
الرسالة المزيفة تحاول إقناعك بأن طريق التحقق الوحيد يمر من خلالها.
أما الجهة الحقيقية فلا تخاف من أن تغلق الرسالة وتعود إليها عبر تطبيقها الرسمي.
بروتوكول القرار الآمن
عندما تصل رسالة مصرفية مقلقة، اتبع هذا الترتيب:
توقف
لا تضغط ولا تتصل بالرقم الموجود داخل الرسالة.
خذ لقطة شاشة تتضمن اسم المرسل والوقت والرابط إن أمكن دون فتحه.
اخرج من القناة
أغلق الرسالة أو المكالمة.
إذا كان المتصل يضغط عليك حتى لا تغلق، فهذه علامة إضافية تستحق التوقف.
افتح البنك بنفسك
استخدم التطبيق الرسمي المثبت مسبقًا.
راجع:
- الرصيد.
- العمليات الأخيرة.
- المستفيدين.
- الأجهزة المسجلة.
- الإشعارات الأمنية.
- بيانات الاتصال.
اتصل من رقم موثوق
استخدم الرقم الموجود داخل التطبيق أو خلف البطاقة أو في الموقع الرسمي الذي فتحته بنفسك.
لا تعاود الاتصال بالرقم الذي اتصل بك، حتى لو ظهر باسم البنك.
اذكر الواقعة بدقة
قل لموظف البنك:
- متى وصلت الرسالة؟
- ماذا طلبت؟
- هل ضغطت الرابط؟
- هل أدخلت بيانات؟
- هل شاركت رمزًا؟
- هل وافقت على إشعار؟
- هل حدث تحويل؟
إخفاء خطوة بدافع الخجل قد يؤخر الإجراء الذي يحمي الحساب.
قبل حذف الرسائل أو حظر الحساب المشتبه به، تعرّف على ما يجب الاحتفاظ به من خلال: توثيق الأدلة الرقمية بعد الانتحال: ما الذي تحفظه قبل أن يختفي؟
ماذا تفعل إذا ضغطت الرابط؟
ضغطت الرابط ولم تدخل أي بيانات
- أغلق الصفحة.
- لا تحمل أي ملف منها.
- افحص التنزيلات واحذف أي ملف غير معروف دون فتحه.
- حدّث نظام الهاتف والمتصفح.
- راقب حسابك.
- إن منح الموقع إذنًا للإشعارات، ألغِ الإذن.
- إذا ثبّت ملفًا أو تطبيقًا، انتقل مباشرة إلى خطوات الحالة الخاصة بالتطبيقات.
مجرد فتح الرابط لا يعني دائمًا أن الحساب اختُرق، لكنه يستحق فحص الجهاز وعدم تجاهل أي سلوك غير معتاد.
أدخلت اسم المستخدم وكلمة المرور
- افتح التطبيق الرسمي أو الموقع من جهاز موثوق.
- غيّر كلمة المرور فورًا.
- لا تستخدم كلمة المرور نفسها في البريد أو أي خدمة أخرى.
- راجع الأجهزة والجلسات.
- فعّل وسائل التحقق الإضافية.
- اتصل بالبنك وأخبره بأن بيانات الدخول كُشفت.
ابدأ بتأمين البريد الإلكتروني أيضًا إذا كان وسيلة استرداد الحساب.
شاركت رمز التحقق أو وافقت على إشعار
تعامل مع الحالة على أنها محاولة استيلاء متقدمة:
- اتصل بالبنك فورًا.
- اطلب مراجعة الأجهزة والمستفيدين والعمليات.
- غيّر كلمة المرور من جهاز موثوق.
- ألغِ الأجهزة غير المعروفة.
- راجع المحافظ الرقمية والبطاقات المضافة.
- لا تنتظر ظهور خصم مالي.
الرمز قد يكون استُخدم لإضافة جهاز أو مستفيد أو إعادة ضبط بيانات الدخول، وليس بالضرورة لتحويل مباشر فقط.
ثبّت تطبيق تحكم عن بُعد
- افصل الجهاز عن الإنترنت.
- لا تفتح التطبيقات البنكية عليه.
- استخدم جهازًا آخر موثوقًا للاتصال بالبنك وتغيير كلمات المرور.
- أزل التطبيق والصلاحيات المرتبطة به.
- افحص خدمات إمكانية الوصول، ومشاركة الشاشة، وإدارة الجهاز.
- اطلب مساعدة تقنية موثوقة إذا لم تعرف ما الصلاحيات التي حصل عليها التطبيق.
حذف أيقونة التطبيق وحده قد لا يكفي إذا مُنح صلاحيات إضافية.
حولت مبلغًا
- اتصل بالبنك فورًا، فكل دقيقة مهمة.
- اطلب تسجيل بلاغ احتيال ومحاولة إيقاف أو تتبع العملية.
- احتفظ برقم العملية واسم المستفيد ووقت التحويل.
- لا تحذف المحادثة.
- لا ترسل مبلغًا إضافيًا بدعوى استكمال الاسترداد.
- قدّم بلاغًا رسميًا في بلدك.
توصي الجهات الرسمية بالإبلاغ عن العملية الاحتيالية فورًا إلى البنك أو مزود التحويل وطلب عكسها أو إيقافها عندما يكون ذلك ممكنًا.
السعودية والخليج والشرق الأوسط: أين تبدأ؟
القاعدة الإقليمية واحدة:
عند وجود خطر مالي، اتصل بالبنك أولًا، ثم قدّم البلاغ عبر الجهة الرسمية في بلدك.
في المملكة العربية السعودية
تواصل فورًا مع البنك عبر قنواته الرسمية. وبعد حفظ الأدلة، يمكن تقديم بلاغ احتيال مالي من خلال منصة أبشر عبر:
خدماتي ← الأمن العام ← بلاغات الاحتيال المالي.
كما توجد خدمة بلاغات الجرائم المعلوماتية للحوادث المرتبطة بالاختراق أو الابتزاز أو انتحال الحسابات، وتستقبل منصة «كلنا أمن» أنواعًا متعددة من البلاغات الأمنية والرقمية.
في الإمارات ودول الخليج
ابدأ بالبنك أو مزود وسيلة الدفع، ثم استخدم منصة الشرطة أو وزارة الداخلية أو وحدة مكافحة الجرائم الإلكترونية الرسمية في دولتك.
وقد حذر مصرف الإمارات المركزي من رسائل واتساب والرسائل الإلكترونية الاحتيالية التي تستخدم أسماء وشعارات جهات مالية، ودعا إلى التحقق من مشروعية المراسلات وعدم إرسال المال إلى جهات غير مصرح بها.
في بقية دول الشرق الأوسط
إذا لم تعرف قناة البلاغ:
- افتح موقع وزارة الداخلية أو الشرطة الرسمي.
- ابحث عن «الجرائم الإلكترونية» أو «مكافحة الاحتيال».
- لا تستخدم رقمًا وجدته في تعليق أو إعلان.
- احتفظ برقم البلاغ.
- في الخطر المالي، لا تؤخر الاتصال بالبنك انتظارًا للبلاغ الأمني.
أخطاء يرتكبها الضحية بعد اكتشاف الخدعة
مجادلة المحتال
لا تحاول إثبات أنك اكتشفته. أغلق الاتصال واحمِ الحساب.
حذف الرسائل بسرعة
احفظ الأدلة أولًا: الرقم، الحساب، الرابط، الوقت، المحادثة، إيصال التحويل.
الشعور بالخجل
المحتال يعتمد على أن تخفي ما حدث. الإبلاغ المبكر أهم من حماية صورتك أمام الآخرين.
انتظار ظهور الخسارة
قد يستخدم المحتال البيانات لاحقًا، أو يضيف جهازًا وينتظر قبل التنفيذ. لا تؤجل التأمين لأن الرصيد لم يتغير بعد.
تصديق «خبير الاسترداد»
قد يتواصل شخص جديد ويدّعي أنه يستطيع استرجاع المال مقابل رسوم. لا تدفع ولا تمنحه بيانات إضافية.
بطاقة تحفظها في هاتفك
عندما تصل رسالة من بنك:
- لا أضغط الرابط.
- لا أشارك رمزًا.
- لا أوافق على طلب لم أبدأه.
- لا أنقل المال إلى «حساب حماية».
- أغلق القناة.
- أفتح تطبيق البنك بنفسي.
- أتصل بالرقم الرسمي.
- أوثّق وأبلّغ.
الخلاصة
رسالة البنك المزيفة لا تنجح لأنها أذكى منك.
تنجح لأنها تصل في لحظة يكون فيها خوفك على أموالك أسرع من قدرتك على التحقق.
تضع أمامك مشكلة، ثم تضغط الوقت، ثم تمنحك حلًا واحدًا، ثم تطلب خطوة تبدو صغيرة. وبعد أن تنفذها، تستخدم الإشعار أو الرمز الحقيقي الناتج عنها لإقناعك بأن القصة كلها صحيحة.
لا تحاول أن تحفظ شكل كل رسالة احتيالية؛ ستتغير الأسماء والتصاميم والروابط.
احفظ القاعدة التي لا تتغير:
لا تستخدم الرسالة المشتبه بها للتحقق من الخطر الذي أخبرتك عنه. اخرج منها، وافتح البنك بنفسك، واتصل من قناة مستقلة.
البنك الحقيقي لن يتضرر لأنك أغلقت مكالمة وتحققت.
المحتال وحده هو الذي يخسر عندما تمنحه خمس ثوانٍ أقل من الخوف، وخمس ثوانٍ أكثر من التفكير.
مصادر رسمية
تدعم هذه المصادر إرشادات التعرف على التصيد، ومنع الاحتيال المالي، وحماية رموز التحقق، والاستجابة عند وقوع الحادث:
- الهيئة الوطنية للأمن السيبراني — الهندسة الاجتماعية والتصيد.
- البنك المركزي السعودي — التحذير من الرسائل المشبوهة وانتحال الجهات المالية.
- البنك المركزي السعودي — متطلبات وضوابط مكافحة الاحتيال المالي.
- CISA — التعرف على رسائل التصيد والإبلاغ عنها.
- لجنة التجارة الفيدرالية الأمريكية — مكالمات انتحال البنوك ورموز التحقق.
- مصرف الإمارات العربية المتحدة المركزي — التحذير من المراسلات المالية الاحتيالية.
- المنصة الوطنية السعودية — بلاغات الاحتيال المالي والجرائم المعلوماتية.
- بلاغات الجرائم المعلوماتية: